Kleine Schweizer Energieversorgungsunternehmen müssen immer komplexere Smart-Metering-Systeme absichern und das oft mit begrenztem Fachpersonal. Sollten sie die Systeme selbst betreiben oder als Cloud-Dienst beziehen? Entscheidend ist, ob ein Betriebsmodell die nötige Sicherheit dauerhaft gewährleisten kann und Zugriffsrechte sowie Verantwortlichkeiten klar geregelt sind.
Viele Stromnetze, wenig Spezialpersonal
Gemäss der Eidgenössischen Elektrizitätskommission (ElCom) gab es 2025 in der Schweiz 576 Netzbetreiber. Die Hälfte versorgt höchstens rund 1’800 Endkunden. Gerade kleine Energieversorgungsunternehmen (EVU) können kaum für alle technischen Aufgaben eigene Fachleute beschäftigen. In einer Branchenumfrage fehlte 2024 fast der Hälfte der befragten Unternehmen eine Digitalisierungsstrategie. Gleichzeitig sind die Anforderungen gestiegen: Der Minimalstandard für Informations- und Kommunikationstechnologie ist für Netzbetreiber verbindlich. Sicherheit ist damit keine Aufgabe, die man nebenbei erledigen kann.
Weshalb gerade die Schlüssel kritisch sind
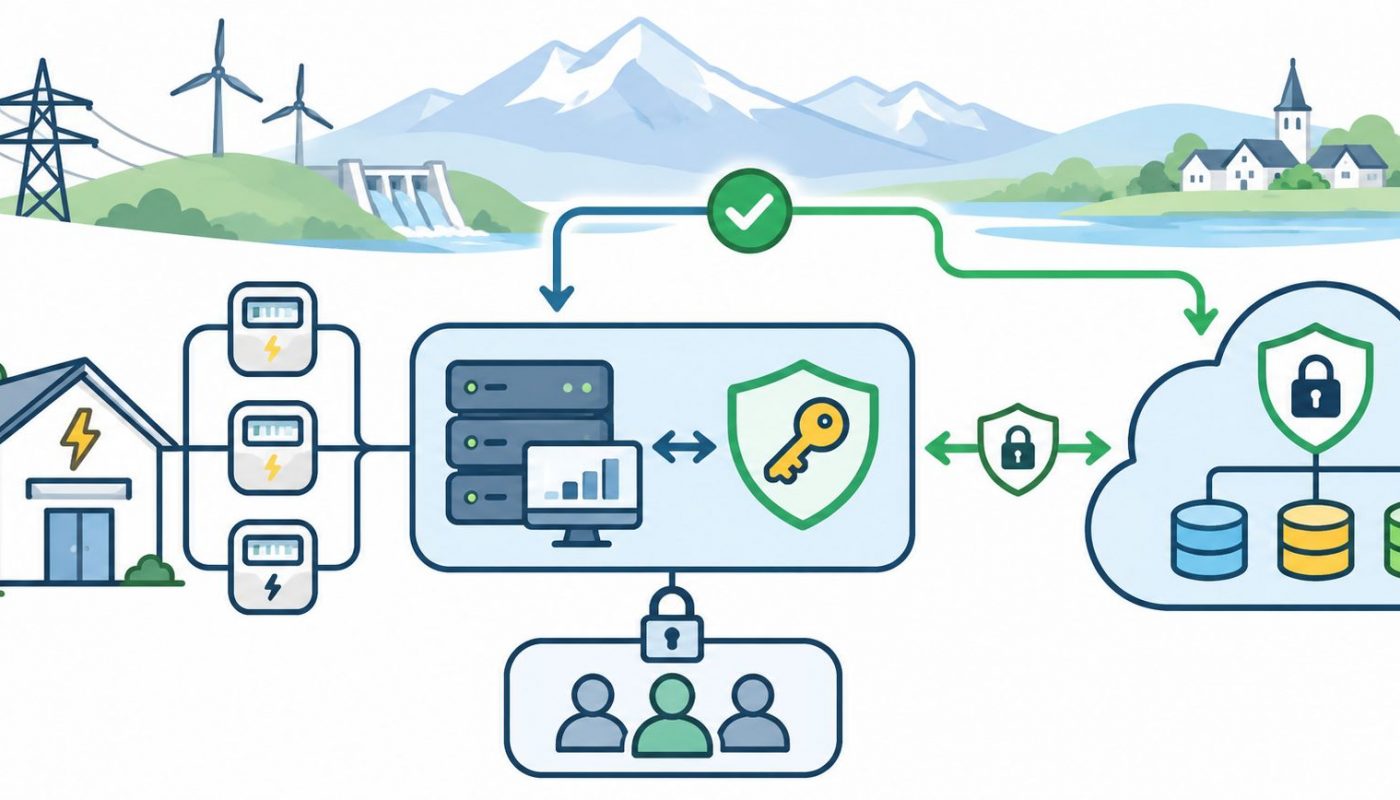
Das Head-End-System (HES) sammelt Messdaten intelligenter Stromzähler und ermöglicht deren Verwaltung. Ein Key Management System (KMS) verwaltet die kryptografischen Schlüssel, mit denen Kommunikation und Zugriffe geschützt werden. Kommen solche Schlüssel in falsche Hände, drohen unbefugte Zugriffe oder manipulierte Daten. Gehen sie verloren, können berechtigte Zugriffe scheitern. Schlüssel müssen daher sicher erzeugt, geschützt, erneuert und bei Bedarf gesperrt werden und das über viele Jahre hinweg.
Eigenbetrieb: Kontrolle braucht Ressourcen
Beim Betrieb auf eigener Infrastruktur (On-Premise) kontrolliert das EVU Netzwerk, Server und Wartungsfenster unmittelbar. Bestehende Systeme lassen sich oft gezielt einbinden. Dafür trägt es auch den Aufwand: Sicherheitsupdates, Überwachung, geschützte Backups, Schlüsselwechsel und Wiederherstellung nach Störungen. Diese Aufgaben benötigen nicht nur Technik, sondern geschultes Personal und geregelte Stellvertretungen. Fehlt das Fachwissen, wird die vermeintliche Kontrolle rasch zum Risiko. Diese ganzen Aufgaben sind schlicht nicht möglich ohne fachlich starkem Personal.
Cloud-Dienst: Spezialisten teilen, Risiken bündeln
Bei einem cloudbasierten Dienst (Software as a Service) übernimmt ein spezialisierter Anbieter wesentliche Betriebsaufgaben. Er kann Know-how, Überwachung und Ausfallschutz über mehrere Kunden hinweg bündeln. Das kann Personal entlasten und Kosten planbarer machen. Dafür entstehen neue Abhängigkeiten: von der Verbindung zum Dienst, von dessen Verfügbarkeit und von den Reaktionszeiten des Anbieters. Ein Ausfall kann mehrere EVU zugleich treffen. Der Cloud-Typ allein ist kein Sicherheitsnachweis: Schutzmassnahmen und Verantwortlichkeiten müssen überprüfbar sein.
Schlüsselhoheit lässt sich nicht voraussetzen
Gerade beim KMS braucht es klare Antworten: Wer darf Schlüssel erzeugen, verwenden oder sperren? Sind die Schlüssel verschiedener EVU technisch getrennt? Werden kritische Zugriffe protokolliert und unabhängig überprüft? Wie funktioniert die Wiederherstellung nach einem Ausfall? Und lassen sich bei einem Anbieterwechsel Daten übertragen und Schlüssel sicher ersetzen? Solche Rechte und Abläufe müssen dokumentiert, getestet und vertraglich vereinbart sein. Ein Dienstleister kann den Betrieb übernehmen, die Entscheidung über akzeptable Risiken bleibt aber beim EVU.
Fazit: Nicht Server vergleichen, Fähigkeiten prüfen
Für viele kleine EVU halte ich ein professionell betriebenes SaaS-Modell für sinnvoll, sofern Sicherheit, Verfügbarkeit und Ausstiegsmöglichkeiten überprüfbar sind. Wer genügend Fachkräfte, Prozesse und Infrastruktur besitzt, kann auch mit On-Premise gut fahren. Die entscheidende Frage ist nicht „Wo stehen die Server?“, sondern „Wer kann die Schlüssel langfristig nachweisbar schützen?“
