Das grösste Risiko bei der Einführung einer Data Governance-Struktur ist nicht fehlendes Wissen oder mangelnde Theorie, sondern fehlende Verbindlichkeit. Was passiert, wenn ein Data Owner seine Verantwortung nicht wahrnehmen will? Wer kann ihn dazu bewegen?
Ein Gedankenexperiment darüber warum die Durchsetzung von Data Governance ausgerechnet ausserhalb der Governance-Organisation erfolgen sollte.
Rollen, Kompetenzen und Verantwortlichkeiten
Ein Grundprinzip der Data Governance besteht darin, Rollen mit klar definierten Aufgaben, Kompetenzen und Verantwortlichkeiten zu schaffen. Typischerweise orientieren sich diese an der Unternehmenshierarchie. Zuoberst steht der Sponsor, der Auftrag und Ressourcen bereitstellt. Darunter folgt ein Council aus Bereichsleitenden und Datenschutzverantwortlichen, der Policies verabschiedet und bereichsübergreifende Konflikte löst.
Auf operativer Ebene trägt der Data Owner die Verantwortung für die Daten seiner Domäne, insbesondere für Datenqualität und Zugriffsregelungen. Unterstützt wird er vom Data Steward in fachlichen und vom Data Custodian in technischen Aufgaben. Ergänzend kann ein Governance Office eingerichtet werden.
Doch Rollen allein schaffen noch keine Data Governance. Verantwortlichkeiten müssen nicht nur definiert, sondern auch verbindlich zugewiesen werden. Werkzeuge wie eine RACI-Matrix und Eskalationswege helfen dabei, Zuständigkeiten transparent zu machen.
Das theoretische Framework für Data Governance scheint weitgehend zu stehen. Trotzdem frage ich mich, ob sich diese Konzepte in der Praxis tatsächlich so einfach umsetzen lassen. Denn zwischen einer beschriebenen Rolle und einer gelebten Verantwortung liegt oft eine kleine Welt.
Data Owner als Schlüsselfigur
Bei der Rolle Data Owner sehe ich das grösste Risikopotenzial. Sie steht an der Schnittstelle zwischen Strategie und Umsetzung. Einerseits soll sie die Vorgaben der Data Governance mittragen, andererseits entscheidet sie darüber, wie diese in ihrem Bereich tatsächlich gelebt werden.
Wer schon einmal versucht hat, gemeinsam mit Verantwortlichen Daten oder Unterlagen zu strukturieren, weiss, wie sehr man dabei auf deren Motivation angewiesen ist. Sonst wird es schnell harzig. Die meisten ziehen mit, aber fast immer gibt es diese eine Person, die die Idee dahinter nicht versteht, ablehnt oder sich schlicht nicht dafür interessiert.
Denn seien wir ehrlich: Wenn sich der Nutzen von Data Governance nicht relativ schnell im eigenen Arbeitsalltag bemerkbar macht, bleibt sie vor allem eines: eine zusätzliche Aufgabe.
Ein Gedankenexperiment
Stellen wir uns vor, ein grösseres Unternehmen beschliesst, Data Governance einzuführen. Eine Fachstelle entwickelt ein Konzept, definiert und verteilt die Rollen. Die Geschäftsleitung unterstützt das Vorhaben und verabschiedet das Konzept. Danach widmet sie sich wieder anderen Themen.
Die Fachstelle beginnt mit der Umsetzung. Mit viel Elan erklärt sie den künftigen Data Owner ihre Rolle. Die Funktion wird Personen auf Bereichsleitungsebene zugewiesen, die bereits Führungsverantwortung tragen und zahlreiche andere Prioritäten haben.
Und nun passiert es: Nicht alle haben Lust auf diese neue Rolle. Sie übernehmen sie zwar formal, erfüllen sie aber nur halbherzig.
Der kleine Fisch und das Machtproblem
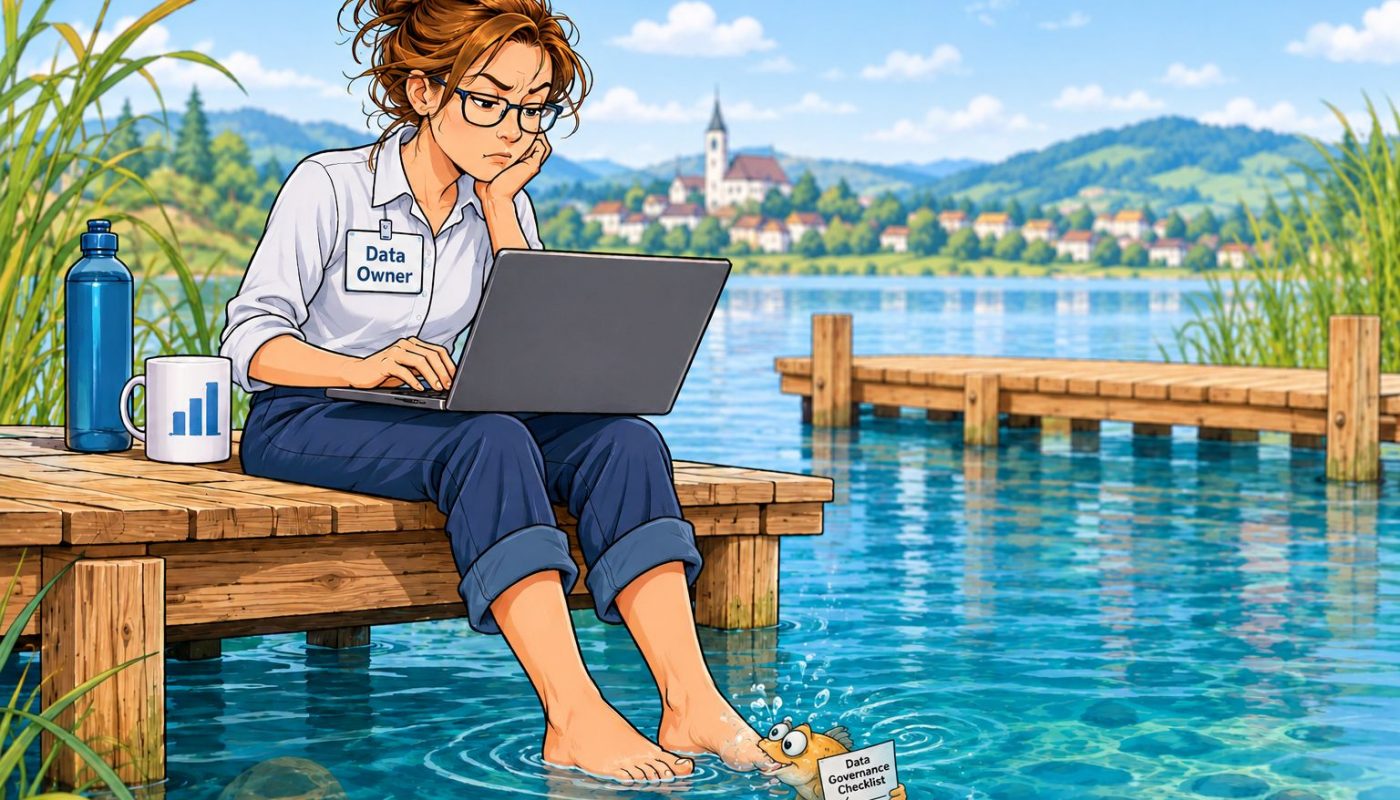
Angenommen, ich gehöre zu dieser Fachstelle. Fachlich mag ich recht haben. Ich kenne Methoden, Frameworks und Best Practices. Aber ich bin nur ein kleiner Fisch.
Für die Data Owner vielleicht sogar so ein kleiner Schnapper, der vor allem nervt.
Die Data Owner dagegen verfügen über Ressourcen, Budget und Entscheidungskompetenz. Sie bestimmen, welche Themen Priorität erhalten. Organisatorisch tragen sie die Verantwortung für ihre Daten. Faktisch sind wir darauf angewiesen, dass sie diese Verantwortung auch wahrnehmen.
Das Governance-Dilemma
Wenn Policies umgesetzt werden sollen, müssen Ziele definiert, Fortschritte gemessen und Verbesserungen eingefordert werden können.
Und damit bin ich als Schnappi raus.
Wahrscheinlich ist sogar der Council raus. Denn dort sitzen weitgehend gleichberechtigte Kolleginnen und Kollegen, die sich gegenseitig kontrollieren und im Extremfall sanktionieren müssten. Das mag auf dem Papier funktionieren. In der Praxis stelle ich mir das deutlich schwieriger vor.
Hier zeigt sich das klassische Global Governance Dilemma: Gut in der Absicht, schwierig in der Durchsetzung.
Fragt mal die UNO.
Wer kontrolliert also die Data Owner?
Aus meiner Sicht braucht es dafür eine unabhängige Instanz, die bereits vor der Einführung von Data Governance etabliert wurde und sowohl über die nötige Akzeptanz und Autorität als auch über einen direkten Eskalationsweg bis zur obersten Führungsebene verfügt. Das könnte zum Beispiel die Interne Revision sein oder, falls vorhanden, ein zentrales Risiko- oder Kontrollorgan.
Witzigerweise könnte damit die Antwort auf die Frage, wie sich Data Governance wirksam durchsetzen lässt, möglicherweise ausgerechnet ausserhalb der Data-Governance-Struktur liegen.
Damit könnte mein Gedankenexperiment vielleicht doch noch ein gutes Ende nehmen.
Und Schnappi ruhig schlafen.
Dieser Text wurde von der Autorin verfasst und mithilfe von Copilot stilistisch überarbeitet.
Quellen: Vorlesung Data Governance: Grundlagen von D. Arnold und S. Roth (23.20.2026).