Cyberbedrohungen nehmen zu und geopolitische Spannungen stellen digitale Abhängigkeiten infrage. Plötzlich fragt das Management Dinge, die früher vor allem die IT beschäftigten: Wo läuft dieses System? Wer hat Zugriff auf unsere Daten? Was passiert bei einem Ausfall? Enterprise Architecture kann helfen, diese Fragen zu beantworten. Vorausgesetzt die Zusammenhänge zwischen Technologie und Geschäft sind bekannt.
Eine Welt im Umbruch
Datenschutz ist bei der Einführung neuer IT-Systeme in der Verwaltung längst ein Thema. Durch geopolitische Entwicklungen rückt eine weitere Frage in den Vordergrund: Von wem beziehen wir digitale Leistungen und was passiert, wenn sich das politische Umfeld verändert? Das zeigte sich am Internationalen Strafgerichtshof: US-Sanktionen schränkten das digitale Leben betroffener Richter und Staatsanwälte erheblich ein.
Im Dezember 2025 erliess die Bundeskanzlei Leitlinien zur digitalen Souveränität. Sie verstehen darunter die «Kontroll- und Handlungsfähigkeit im digitalen Raum». Digitale Abhängigkeiten sollen systematisch beurteilt und die Handlungsfähigkeit gestärkt werden.
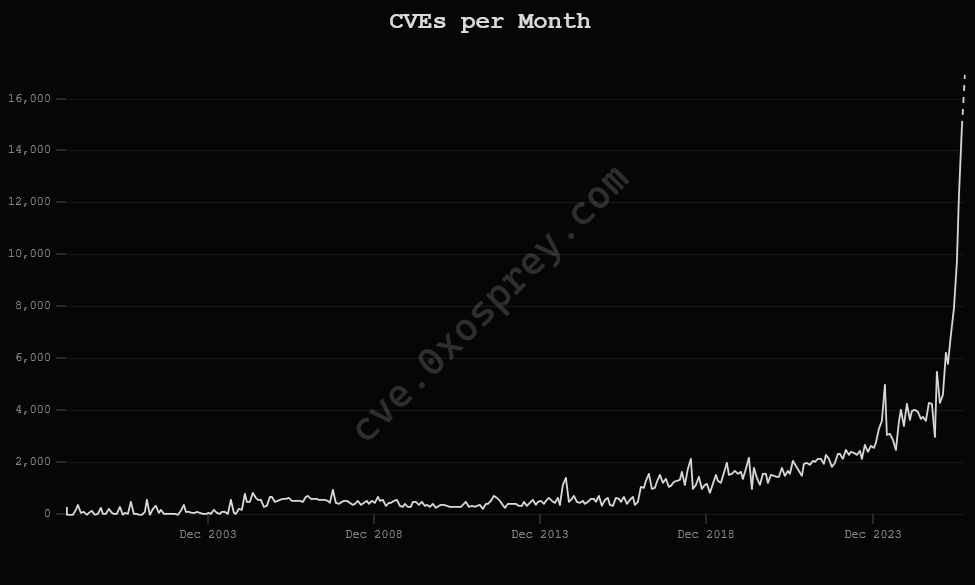
Gleichzeitig wächst die Cyberbedrohung. Laut NIST stieg die Zahl gemeldeter Sicherheitslücken (CVEs) von 2020 bis 2025 um 263 %. Im ersten Quartal 2026 gingen fast ein Drittel mehr Meldungen ein als im Vorjahreszeitraum. Das erhöht den Druck auf das Risikomanagement.
Was Risikomanagement eigentlich ist
ISO 31000 definiert Risiko als «effect of uncertainty on objectives», die Auswirkung von Unsicherheit auf Ziele. Risikomanagement bedeutet daher mehr, als Risiken in einer Liste festzuhalten: Es geht darum, Unsicherheiten mit Blick auf Organisationsziele zu steuern.
Dafür muss bekannt sein, welche Geschäftsprozesse, Services und IT-Systeme zur Zielerreichung beitragen. In Verwaltungen mit Hunderten Fachapplikationen ist dieses Wissen oft auf viele Köpfe und Dokumente verteilt.
Wie PHP2Shell uns den Spiegel vorhält
Am 21. Oktober 2026 veröffentlichte das PHP-Team Notfall-Patches für zwei kritische Lücken, welche bereits seitt dem 17. Oktober ausgenutzt wurden. Über fünf Millionen PHP-Hosts waren im Internet exponiert. Das britische NCSC empfahl, betroffene Server sofort zu patchen oder vom Netz zu nehmen.
Auch bei uns lautete die erste Frage: Wo läuft diese PHP-Version? Die CMDB enthielt zu wenig Informationen. Mit der Endpoint Protection fanden wir betroffene Installationen. Sie zeigte aber nur, wo PHP läuft, nicht wofür. Welche Geschäftsprozesse hängen davon ab, wie kritisch sind sie? Und was ist mit extern betriebenen Systemen, die unsere Endpoint Protection nicht erfasst? Es blieb nur, Applikationsverantwortliche und Lieferanten zu befragen. Dabei ging wertvolle Zeit verloren.
Wo hilft uns nun Enterprise Architecture?
Enterprise Architecture (EA) und Risikomanagement ergänzen sich gegenseitig:
EA macht Risikomanagement handlungsfähig
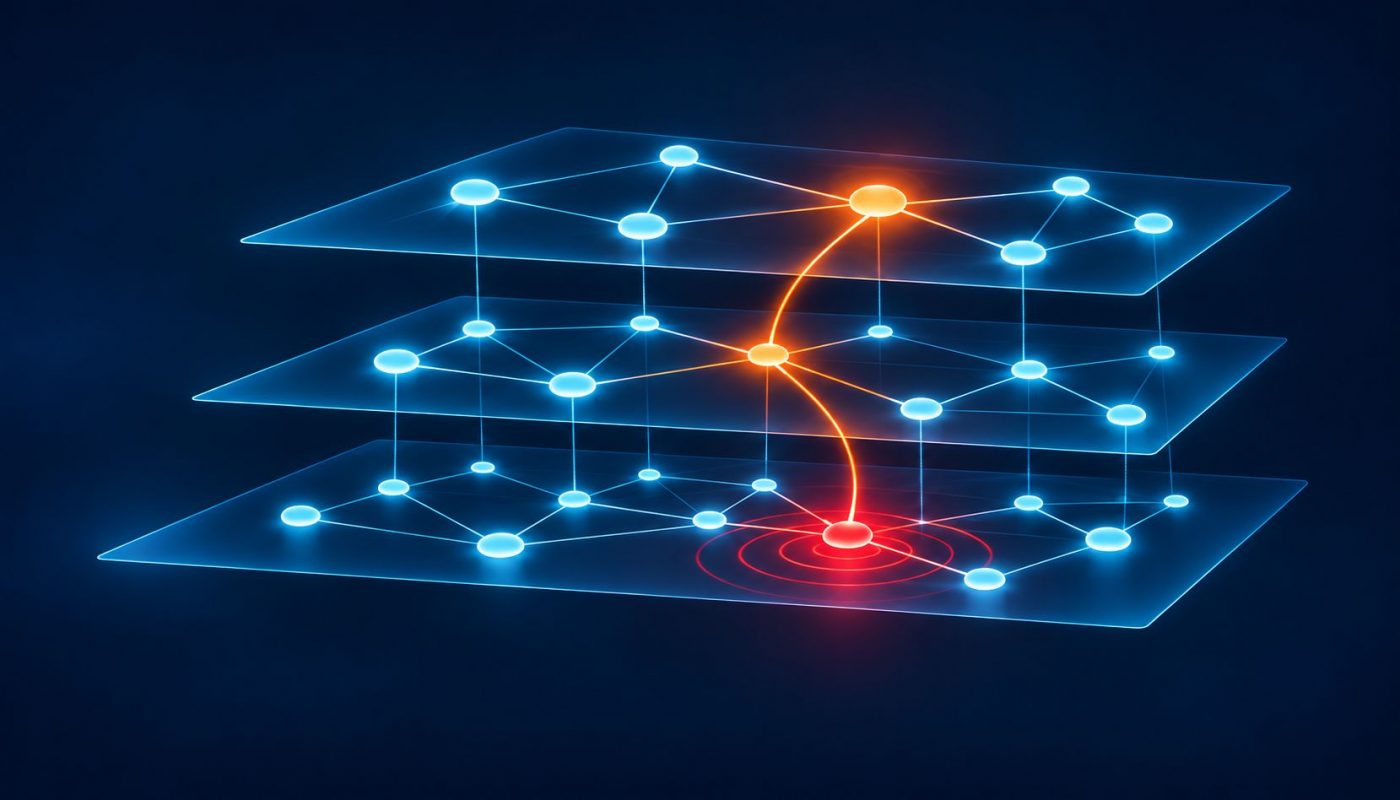
Ein gut geführtes Enterprise Architecture Management (EAM) verknüpft technische Komponenten mit Applikationen, Geschäftsprozessen, Capabilities und deren Schutzbedarf. So verbindet es technische Risiken mit ihren geschäftlichen Auswirkungen.
PHP2Shell zeigt, weshalb technische Inventare allein nicht genügen. Werden interne und externe Applikationen mit dem Geschäftskontext verknüpft, werden Abhängigkeiten sichtbar. Statt einer zeitaufwendigen Umfrage genügt eine gezielte Abfrage im Architektur-Repository, sofern die Daten aktuell sind.
Entscheidend ist die Übersetzung in den Geschäftskontext. «PHP 8.3 auf Server X» sagt einer Führungskraft wenig. «Die Fallbearbeitung im Amt Y ist gefährdet» hingegen schon. Durch die Verknüpfung mit Geschäftsprozessen und Capabilities lässt sich die Kritikalität beurteilen und der Schutzbedarf für die unterstützenden IT-Systeme ableiten.
Risiken formen die Architektur von morgen
Umgekehrt beeinflussen veränderte Risiken strategische Entscheidungen und die Zielarchitektur. Will eine Organisation ihre Angriffsfläche reduzieren oder ihre digitale Souveränität stärken, muss EA dies in Architekturprinzipien, Zielarchitekturen und Roadmaps berücksichtigen. Mögliche Massnahmen sind weniger technologische Abhängigkeiten, die Konsolidierung exponierter Systeme oder definierte Ausstiegsmöglichkeiten bei Lieferanten.
EA macht somit nicht nur die heutige IT-Landschaft transparent, sondern hilft, sie widerstandsfähiger zu gestalten.
Ob Sicherheitslücke oder geopolitische Krise: Entscheidend ist, Auswirkungen auf das Geschäft rasch beurteilen zu können. EA schafft dafür die Verbindung zwischen Technologie und Organisation. Damit aus der nächsten Umfrage eine Abfrage wird.
Quellen und weiterführende Links zum Thema
- Schurter, D. (2025). Digitale Blockade: US-Regierung bestraft unliebsame europäische Richter. Watson. Artikel
- Bundeskanzlei (2025). Leitlinien für die digitale Souveränität in der Bundesverwaltung. Offizielle Leitlinien
- NIST (2026). NIST Updates NVD Operations to Address Record CVE Growth. Artikel
- ISO (2018). ISO 31000:2018 has now published. ISO-Mitteilung
- Amazon Web Services (2026). Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot. Originalbericht
- Bizcon (2023). Leveraging Enterprise Architecture for Effective Risk Management. LinkedIn-Beitrag
- Innerhofer-Oberperfler, F. & Breu, R. (2006). Using an Enterprise Architecture for IT Risk Management. ISSA Conference Proceedings. Wissenschaftliche Publikation
- Barateiro et al. (2012). Wissenschaftliche Publikation zur Verknüpfung von Risiken mit Enterprise-Architecture-Modellen. IEEE Xplore
Dieser Blogbeitrag wurde mit Unterstützung von KI erstellt. KI eingesetzt für: Sparring, Rechercheunterstützung , Sprache/Stuktur/Korrektur, Bildgenerierung